Compraste en Secret Lair el 16 de noviembre: qué revisar tras el incidente de Optimizely.
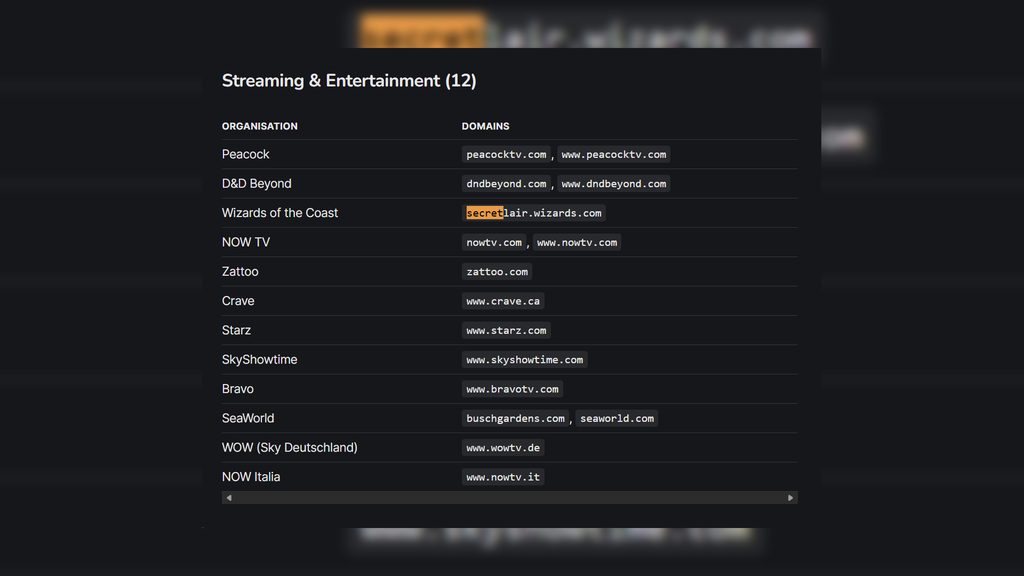
Código malicioso inyectado desde Optimizely afectó a 178 organizaciones, entre ellas la tienda de Secret Lair, en plena venta benéfica. Qué buscaba el ataque y qué conviene revisar si compraste ese día.
🔮 ¿Te gusta el contenido de Ancestral?
Mantener al día las novedades de Magic y Pokémon requiere mucho tiempo de investigación y servidores estables. ¡Considera realizar un aporte para asegurar el futuro del proyecto!
✨ Apoyar al ProyectoHay una coincidencia de calendario que nadie habría querido: el mismo día en que arrancó Rise of the Polygons, la venta benéfica de Extra Life, la tienda de Secret Lair estaba en una lista de dominios afectados por una inyección de código. Para quien entró a comprar, la duda ya no es qué cartas salían, sino qué pasó con sus datos.
Qué ocurrió, en orden
Un proveedor de terceros —Optimizely, plataforma que las empresas usan para probar y optimizar sus webs— quedó expuesto y fue aprovechado para inyectar código malicioso en los sitios de 178 organizaciones. El proveedor ha reconocido el incidente.
Según la investigación que lo detectó, el código empezó a servirse el 15 de noviembre a las 23:21, hora del Este, y estuvo activo entre 9 y 20 horas, una ventana que se solapa de lleno con el primer día de la venta.
Qué buscaba el código
Tres objetivos, todos con la misma lógica: aprovechar el momento de mayor confianza del usuario, que es el de pagar.
- Sustituir direcciones de criptomonedas en el portapapeles para desviar transferencias.
- Robar cookies de sesión, lo que permite entrar en cuentas ya abiertas sin conocer la contraseña.
- Capturar datos de tarjeta introducidos en los formularios del propio sitio.
A eso se sumó la descarga de kits de explotación para iPhone dirigidos a versiones antiguas de iOS, un detalle relevante porque mucha gente compra desde el móvil.
Qué hacer si compraste ese día
Conviene actuar por capas, de lo más urgente a lo más lento.
- Tarjeta. Revisa los movimientos del 16 de noviembre y los días siguientes. Ante cualquier cargo que no reconozcas, llama al emisor y pide el bloqueo de la tarjeta, no solo la disputa del cargo.
- Pago con PayPal. Si pagaste mediante el flujo alojado de PayPal, la exposición es menor porque los datos de la tarjeta no pasaron por el formulario del sitio. Menor no significa nula: revisa igualmente.
- Criptomonedas. Si copiaste o pegaste una dirección durante esa ventana, verifica que coincida carácter por carácter con la del destinatario real. La sustitución de direcciones es silenciosa y no genera ningún aviso.
- Sesiones. Cierra sesión en las webs sensibles que tuvieras abiertas esos días y vuelve a entrar. Cambiar contraseñas de las cuentas importantes también es prudente.
- iPhone. Actualiza a iOS 18.7.3 o superior, o a iOS 26.3 o superior, según la recomendación difundida por los investigadores.
- Correo. Ese mismo día entró una venta benéfica con confirmaciones, recibos y avisos: si algo llegó con un enlace raro o un remitente casi idéntico, trátalo como sospechoso.
El estado actual
El proveedor corrigió la vulnerabilidad y retiró el código inyectado, así que la exposición debería estar cerrada. Lo que no se puede dar por resuelto es lo que ya se capturó mientras estaba activo: los datos robados no vuelven a su sitio cuando se limpia el código.
Y queda el silencio. Al cierre de esta pieza, Wizards of the Coast no ha emitido declaración sobre el incidente. Tampoco hay confirmación de que la tienda haya servido el código a todos los visitantes, solo de que su dominio figuraba en la lista.
Lo que este caso deja claro
No hace falta que una empresa tenga un fallo para quedar expuesta: basta con que uno de sus proveedores lo tenga. Y cuando ese proveedor es una capa de optimización que se ejecuta en el navegador del visitante, el problema no se queda en una web, se replica en todas sus clientes a la vez.
Para el jugador, la lección práctica es la de siempre y sirve para cualquier tienda: pagar con un método intermediario cuando se pueda, no guardar tarjetas en webs de campañas puntuales y desconfiar de cualquier prisa que llegue por correo en las horas siguientes a una compra.